
▶ コーヒーチェーンのハリスは、会員システムに外部から不正アクセスがあり、顧客の個人情報が流出したと、顧客にメッセージで通知した。ハリスは16日に流出を確認した。流出は9月3日から10月7日までの間に起きたとみられ、期間は35日間に及ぶ。
▶ 流出した情報は、ID、パスワード、氏名、生年月日、電話番号、住所、メールアドレス、重複加入確認情報(DI)。対象は、2020年2月11日より前にハリスの会員に登録した人だ。被害人数はまだ把握されていない。
▶ ハリスは不正アクセス経路を遮断し、認証手続きを強化したほか、不審なログインの監視を強化し、関係機関に届け出た。
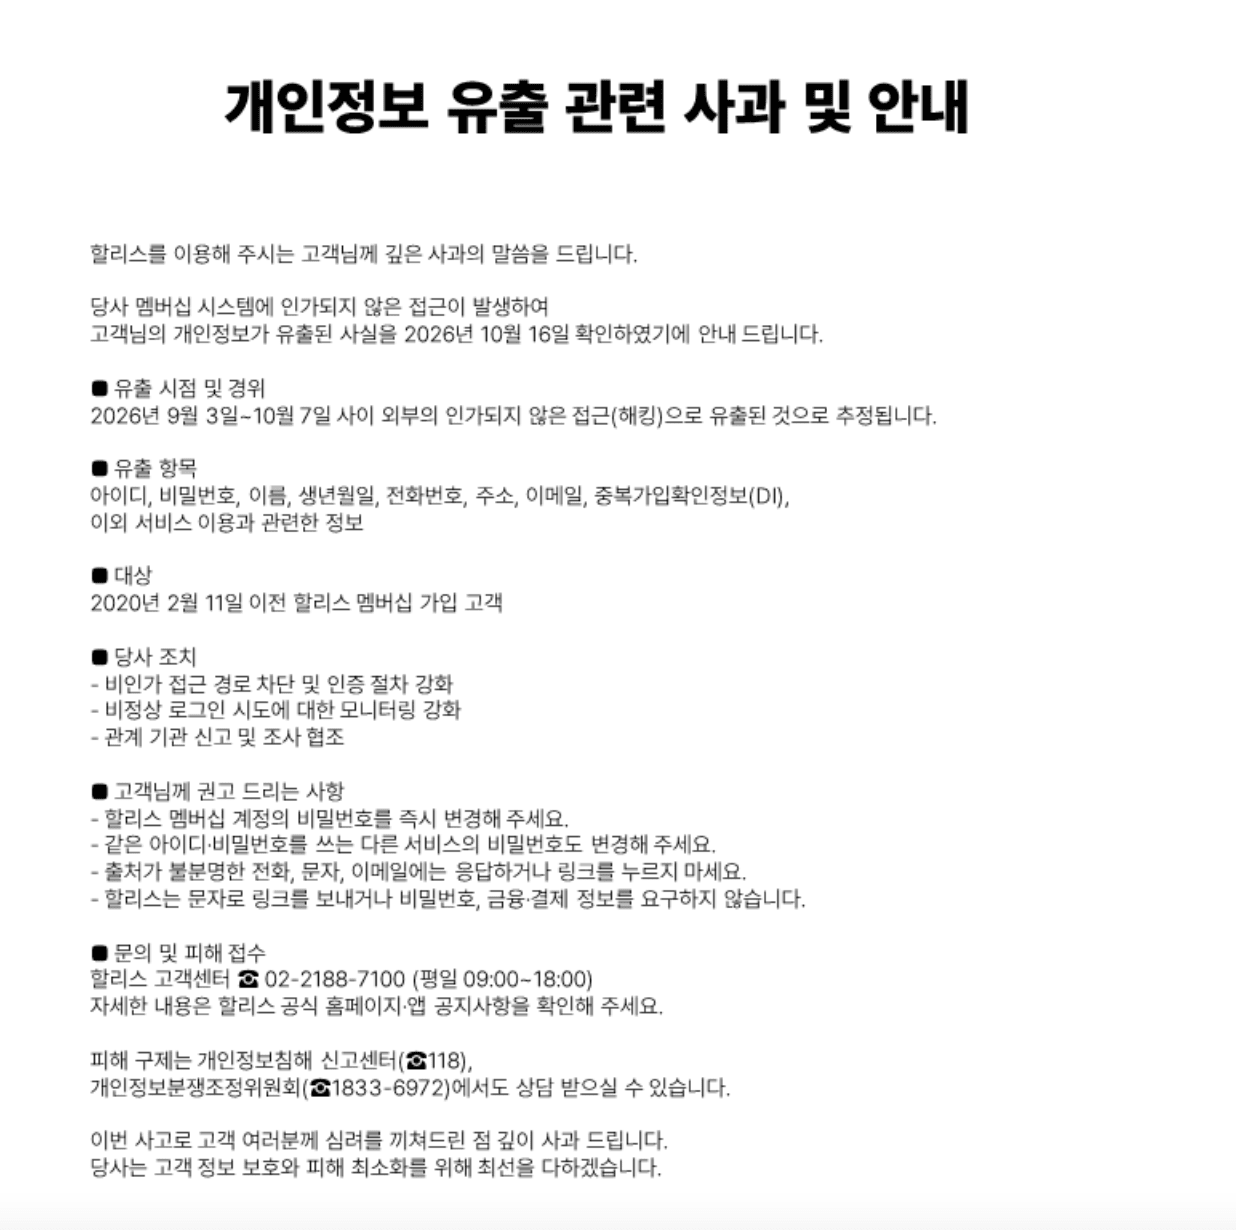
コーヒーチェーンのハリスから、会員情報がハッキングによって流出した。
ハリスは18日、会員システムに外部から不正アクセスがあり、顧客の個人情報が流出したと、顧客にメッセージで通知した。流出は16日に確認した。ハリスは、9月3日から10月7日までの間に起きたとみている。
流出した情報は、ID、パスワード、氏名、生年月日、電話番号、住所、メールアドレス、重複加入確認情報(DI)だ。対象は、2020年2月11日より前にハリスの会員に登録した顧客。
ハリスは、なぜこの日付が基準なのかについて説明していない。被害人数や規模も、まだ把握できていないとしている。
◆ パスワード流出が問題
流出した情報のうち、最も危険なのはパスワードだ。ハリスは「同じIDとパスワードを使っている他のサービスについても、パスワードを変更してほしい」と呼びかけた。
複数のサイトで同じIDとパスワードを使い回す人は多い。ハッカーは盗み出したIDとパスワードのリストを、別のサイトに自動入力して試す。いわゆる「クレデンシャルスタッフィング」だ。ハリスで使っていたパスワードを銀行、通販サイト、メールでも使っていた場合、それらのアカウントにも不正にアクセスされるおそれがある。ただし、パスワードがハッシュ化された状態で流出したのであれば、直ちに他のアカウントにログインできるわけではない。
重複加入確認情報(DI)は、本人確認の際にサイトごとに作成される識別情報だ。住民登録番号の代わりに、同一人物かどうかを確認するために使われる。DIだけで住民登録番号が分かるわけではないが、氏名、生年月日、電話番号と組み合わされれば、別のサービスで本人になりすますために悪用される可能性がある。住所や電話番号も一緒に流出しているため、宅配業者や金融機関を装ったSMS詐欺(スミッシング)に利用されるおそれもある。
◆ ハリスがしたこと、顧客がすべきこと
ハリスは不正アクセス経路を遮断し、認証手続きを強化した。不審なログインの試みに対する監視を強化し、関係機関に届け出て調査に協力している。ハリスは顧客に心配をかけたことを深く謝罪し、顧客情報の保護と被害の最小化に最善を尽くすと表明した。
顧客には、すぐに対応すべきことがある。▲ハリスの会員パスワードを変更する。▲他のサイトで同じIDとパスワードを使っていた場合は、そのサイトのパスワードも変更する。▲ハリスや金融機関を装ったSMSやメールのリンクを開かない。パスワードはサイトごとに異なるものを使い、可能なサービスでは、SMSやアプリで追加確認を行う二段階認証を有効にするのが安全だ。
◆ 今年だけでSKテレコム、クーパン…課徴金の上限は売上高の3%
個人情報の流出事故は、今年に入って特に相次いでいる。SKテレコムはSIMカード情報の流出を受け、1,348億ウォンの課徴金を科された。クーパンは3,750万人分の情報が流出し、今年6月、過去最高となる6,247億ウォンの課徴金を科された。
個人情報保護法では、安全管理措置の義務に違反した企業に対し、全売上高の最大3%を課徴金として科すことができる。
法律では、流出を知った後72時間以内に個人情報保護委員会または韓国インターネット振興院(KISA)に届け出るとともに、利用者に通知するよう定めている。ハリスは16日に流出を確認し、18日に通知した。流出が始まったのは9月初めとみられる一方、確認は10月中旬だった。侵入に1カ月以上気づかなかった理由や、パスワードが暗号化されていたかどうか、被害人数については、個人情報保護委員会の調査で明らかになる。