
1分ニュース
▶ フランスのスーパーマーケット数百店で、11日夜に冷蔵・冷凍設備がサイバー攻撃によって加熱され、生鮮食品や冷凍食品が大量に廃棄された。検察は一部店舗での火災と攻撃との関連を捜査している。
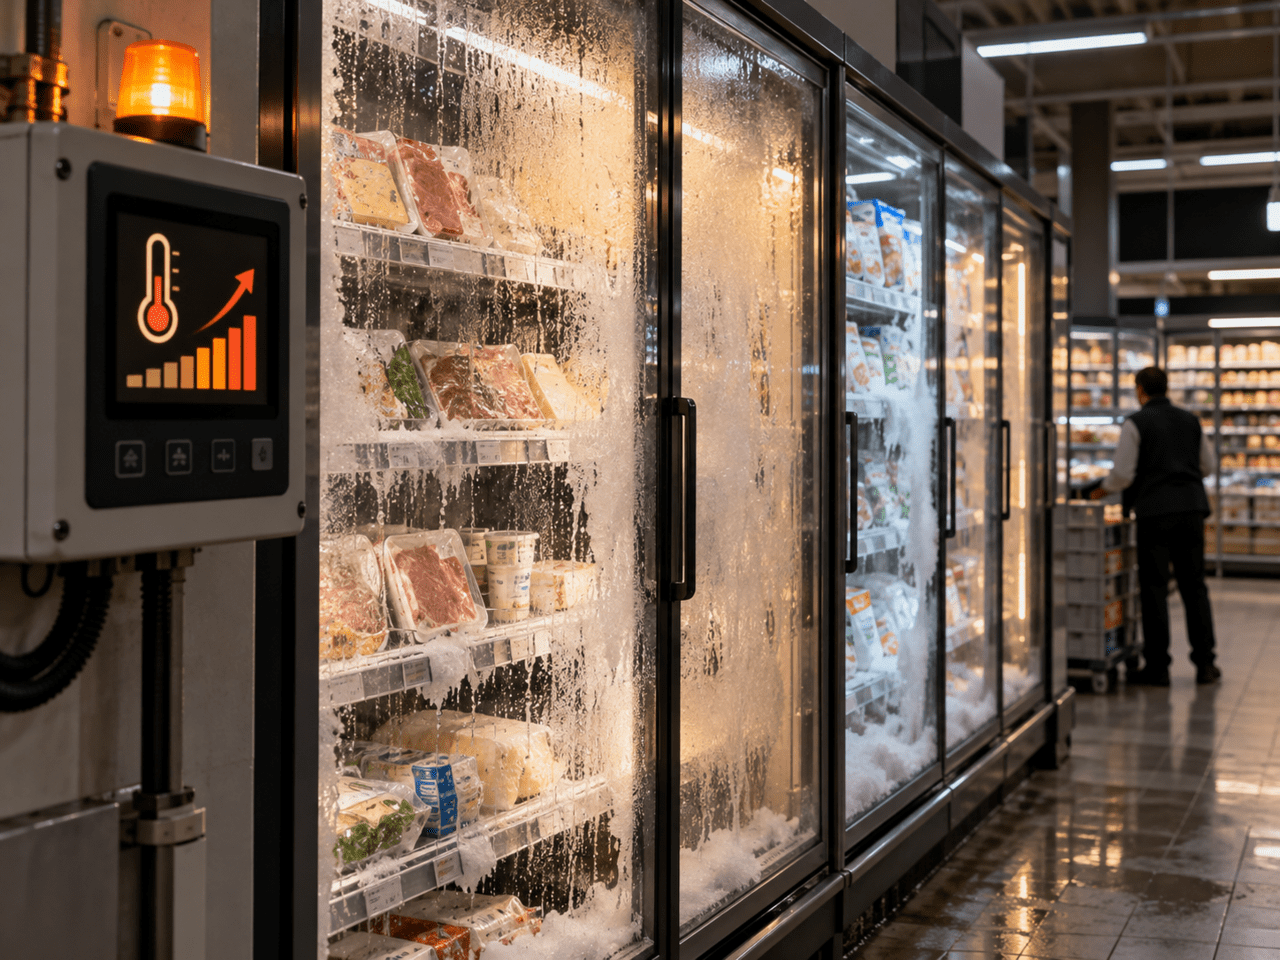
▶ ハッカーは情報を盗んだり、コンピューターネットワークをロックしたりしなかった。冷蔵設備の除霜機能を遠隔操作し、温度を最大50度まで上昇させた。
▶ 被害を受けた設備は、デンマークのダンフォス製の旧型、またはアップデートされていない製品とみられる。同系列の設備は2022年にもロシアとイスラエルで攻撃を受けていた。
◆ 何が起きたのか
フランスの大手流通各社の冷蔵・冷凍設備が、相次いでサイバー攻撃を受けた。AFPによると、攻撃は現地時間11日夜から12日未明にかけて発生した。
インターマルシェと系列ブランドのネットの少なくとも300店舗、コーペラティブUの100店舗以上が被害を受けた。カルフールは80店舗の被害を確認し、E.ルクレールやモノプリにも影響が及んだ。ル・モンドは13日、卸売業者メトロや食肉加工業者にも被害が広がったと報じた。
ハッカーは冷蔵設備の除霜機能を遠隔操作した。除霜とは、設備に付着した霜を溶かす機能だ。ル・モンドによると、除霜時の温度は50度に上昇し、稼働時間は1時間から8時間に延長されていた。インターマルシェの運営会社レ・ムスクテールは、設備が約6時間にわたり最大50度まで加熱されたと明らかにした。被害を受けた店舗は、生鮮食品と冷凍食品をすべて廃棄した。
パリ検察はサイバー犯罪捜査局(OFAC)に捜査を委ねた。捜査では、被害を受けた事業者の確認や食品の損失、火災の通報と攻撃との関係などを調べる。検察は一部店舗で火災が発生したことを確認したが、原因は特定されていない。攻撃を犯行声明した組織も現れていない。被害店舗数は集計時点によって異なるため、最終的な規模は確定していない。
◆ 意味を読み解く
今回の攻撃では、個人情報の流出やコンピューターネットワークの停止は報告されていない。フランスのITメディア、インフォルマティック・ニュースは、攻撃者はデータを暗号化したり、営業システムを停止させたりする代わりに、設備の通常機能である自動除霜を利用したと伝えた。
被害は食品の廃棄や設備の損傷、火災という形で表れた。サイバー攻撃の被害がコンピューター上の領域を越え、在庫や現場の安全にまで及んだ事例とみられる。
共通要因として、デンマークのダンフォス製冷蔵設備の管理装置が指摘されている。この装置は、店舗内の複数の冷蔵設備の温度設定や運転スケジュール、警報を一元管理する。保守業者が遠隔点検できるよう、ウェブ管理画面も備えている。
セキュリティ企業ソックレイダーが現地時間13日に調査したところ、インターネット上で検索できるこの管理画面は世界で4481件あり、そのうち約65%がフランスにあった。
設備の老朽化も原因として挙げられている。ダンフォスはロイターに対し、被害を受けた設備では古いファームウェアが使われていたと明らかにした。ファームウェアとは、機器に組み込まれた基本ソフトウェアだ。一部の旧型モデルは2016年と2021年にサポートが終了し、セキュリティアップデートが提供されていない。
同系列の設備が攻撃を受けた前例もある。ダンフォスの技術文書によると、2022年にはロシアのスーパーマーケット16店舗とイスラエルの店舗40店が攻撃を受けた。イスラエルの店舗では、ファイアウォールや仮想プライベートネットワーク(VPN)による保護が施されていなかった。
セキュリティ企業クラロティは今年8月、この装置の最新モデルで管理者認証を迂回できる脆弱性を公表した。その際、インターネットからアクセス可能な装置も2765台確認された。
◆ 見解の相違
責任の所在をめぐっては、見解が分かれている。ダンフォスは、顧客企業に対してアップデートや旧型設備の交換を以前から推奨してきたとしている。
テリエ研究員は、問題は店舗運営者と、設備を設置・管理する冷凍設備業者側にあるようだと述べた。同氏は、管理画面がインターネットに公開され、認証も不十分だったことを「二重の過失」と評した。ただし、この装置では2023年以降、認証を迂回できる脆弱性が複数回報告されている。
侵入経路は確認されていない。フランス当局とダンフォスは、攻撃に使われた脆弱性を公表していない。ソックレイダーは、インターネットに公開された装置が直接侵入された可能性と、保守業者の遠隔管理経路が侵害された可能性の両方を示した。テリエ研究員は、シナクティブが過去に発見した脆弱性が今回の攻撃に使われたと断定することはできないと述べた。
◆ 示唆するもの
被害額は集計されていない。レ・ムスクテールのティエリー・コティヤール社長は、フランス全体の被害額を数千万ユーロ(数百億ウォン)と推計したと伝えられている。廃棄食品に加え、設備の交換や商品の再入荷、営業停止に伴う費用も発生するとみられる。
フランス政府は国を挙げた対応に乗り出した。セバスチャン・ルコルニュ首相は国家サイバーセキュリティ庁(ANSSI)に対応を指示した。インシデント対応チーム(CERT-FR)は12日に警報を発し、該当する装置をインターネットから切り離すか、アクセスを厳しく制限するよう勧告した。
工場や発電所を中心としてきた運用技術(OT)セキュリティの対象範囲を広げるべきだとの指摘も出ている。
◆ 解決策
韓国インターネット振興院(KISA)は先月21日のブリーフィングで、世界に公開されたセキュリティ脆弱性は2023年の2万9066件から昨年は4万8185件に増加し、今年は6万6000件に達するとの見通しを示した。
脆弱性を自動で発見するAIツールの普及が、主な背景として挙げられた。公表当日、または公表前に攻撃に使われた脆弱性は29%だった。一方、企業が脆弱性を修正するまでにかかる時間は、平均32日から43日に延びた。
設備分野では、この差がさらに大きい。サーバーは遠隔でアップデートできるが、冷蔵・空調設備は技術者が現場に出向かなければならない場合が多い。サポートが終了した旧型設備には、そもそもアップデートが提供されない。
フランス当局の緊急措置は、対応の方向性を示している。インシデント対応チームは設備管理装置をインターネットから切り離すよう求めた。セキュリティ企業ソックレイダーは、制御装置とは独立して作動する温度警報器の設置を勧めた。新たな脆弱性が1日に数百件も見つかる環境で、有効な備えと評価されている。
日本にも参考となる事例がある。2022年、取引先企業の1社がランサムウェアに感染したことで、トヨタの14工場が停止した。その後、日本の自動車メーカー各社は、取引先のセキュリティチェックリストを取引評価に組み込み、大企業の人材が取引先のセキュリティ対策を支援する体制を整えた。
防御にもAIを活用しようとする動きが始まっている。科学技術情報通信部は今年9月、ネイバークラウドのコンソーシアムを事業者に選定し、サイバーセキュリティに特化した独自AIモデルの開発に着手した。
科学技術情報通信部のイ・ジョンヒョク情報保護産業課長は今月7日のイベントで、海外のAIモデルに依存すると活用に制約が生じる可能性があると、開発の背景を説明した。
韓国インターネット振興院(KISA)は脆弱性管理センターを新設し、約2万8000社の企業の情報保護最高責任者(CISO)などに、脆弱性やセキュリティパッチの情報を迅速に伝える体制を整えた。